Виробник апаратних криптогаманців Trezor повідомив про кібератаку на свого партнера Brevo. Зловмисники використали сервіс для розсилки близько 347 тисяч фішингових листів клієнтам компанії.
Фішингові листи маскували під повідомлення Trezor
Trezor використовує маркетингову платформу Brevo для розсилки електронних листів. Після атаки зловмисники змогли надсилати повідомлення від імені виробника криптогаманців.
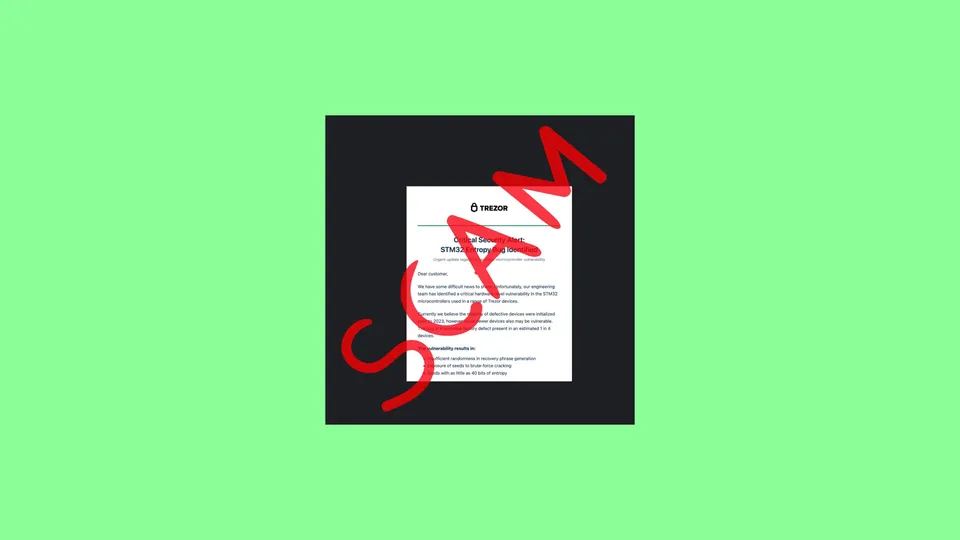
Клієнтам надіслали близько 347 тисяч фішингових листів зі шкідливим посиланням. Одна з тем повідомлення містила попередження «Critical Security Alert: STM32 Entropy Vulnerability».
Після переходу за посиланням користувачеві пропонували завантажити застосунок. Він просив ввести пароль для резервної копії криптогаманця. Отримавши такий пароль, зловмисник може викрасти кошти користувача через публічний блокчейн. Повернути проведену таким способом транзакцію неможливо.
Brevo повідомила, що зловмисники отримали доступ до 138 акаунтів її сервісу. Через помилку їхні права доступу не були належним чином обмежені.
Системи та криптогаманці Trezor не були зламані
Витік даних стався через злам стороннього постачальника Brevo. За словами Trezor, її продукти, криптогаманці та система облікових записів не постраждали. Водночас компанія попередила, що отримані зловмисниками електронні адреси можуть використовувати для наступних фішингових кампаній.
Це вже другий за останні тижні інцидент із постачальниками Trezor. У серпні компанія повідомила про витік даних після компрометації логістичного партнера ShipMonk.
Тоді були розкриті імена, номери телефонів, електронні та поштові адреси щонайменше 81 тисячі покупців апаратних гаманців Trezor.
Після цього деякі користувачі отримували звичайною поштою листи, які видавали себе за повідомлення Trezor. QR-код у них спрямовував на підроблену сторінку для викрадення пароля криптогаманця.
Trezor повідомила, що переглядає відносини зі своїми постачальниками.