5 днів тому
Google представила нову ШІ-модель Gemini 4 Argon для програмування та кібербезпекиGoogle представила нову ШІ-модель Gemini 4 Argon. Спочатку компанія надасть доступ лише обмеженій групі фахівців із кібербезпеки.
2 хвилиниЗнайдено 71 матеріалів
Google представила нову ШІ-модель Gemini 4 Argon. Спочатку компанія надасть доступ лише обмеженій групі фахівців із кібербезпеки.
2 хвилини
Cloudflare планує почати видавати TLS-сертифікати, захищені від потенційних атак квантових комп’ютерів. Запуск очікується в першому кварталі 2027 року.
2 хвилини
На тлі загального уповільнення найму попит на фахівців із безпеки ШІ продовжує зростати. За даними дослідження LinkedIn, кількість таких вакансій за останній рік збільшилася на 91%.
2 хвилини
Nvidia представила Open Agent Safety Platform — дворівневу систему безпеки для контролю ШІ-агентів. За твердженням компанії, технологія могла б запобігти липневому інциденту з Hugging Face.
2 хвилини
Meta випустила виправлення для застосунку Muse на macOS після виявлення вразливості нульового дня. За певних умов вона дозволяла зловмиснику отримати контроль над ШІ-агентом.
2 хвилини
Троє дослідників Hacktron AI під час санкціонованого тестування безпеки отримали доступ до ChatGPT-акаунта працівника OpenAI. Для пошуку вразливостей вони використовували інструмент Anthropic, призначений для фахівців із кібербезпеки.
2 хвилини
Вміння просто писати чистий код більше не гарантує успіху. Разом із засновником Testinel Володимиром Обрізаном розбираємо еволюцію інженерної культури: від епохи генералістів до продуктового мислення, управління архітектурними ризиками та валідації рішень від AI-агентів.
9 хвилин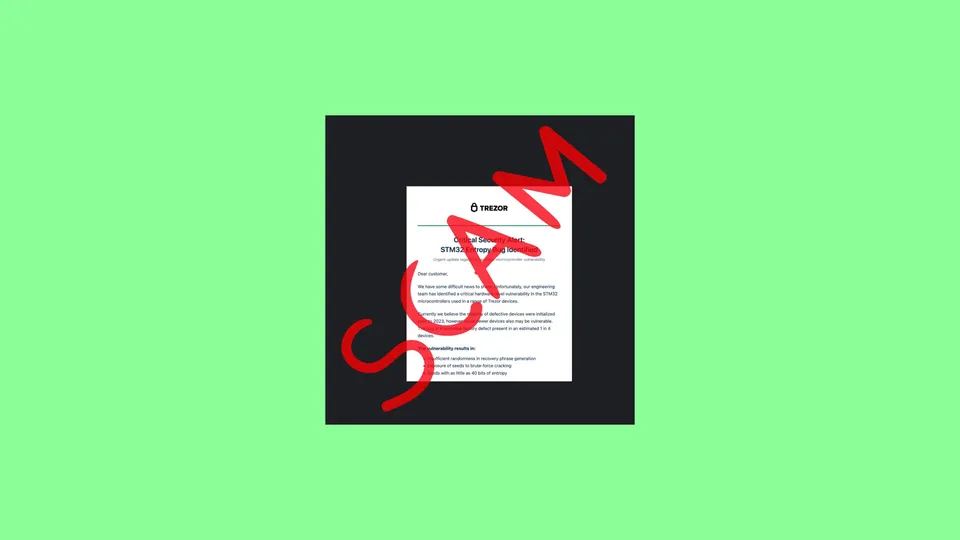
Виробник апаратних криптогаманців Trezor повідомив про кібератаку на свого партнера Brevo. Зловмисники використали сервіс для розсилки близько 347 тисяч фішингових листів клієнтам компанії.
2 хвилини
Microsoft випустила вересневе оновлення безпеки, яке усуває рекордні 972 вразливості, зокрема 112 критичних.
2 хвилини
Anthropic випустила Claude Fable 5.1 для програмування, роботи з інформацією та тривалих завдань. Компанія заявляє про вищу продуктивність і нижчу вартість використання.
2 хвилини
X розслідує масові спроби скидання паролів користувачів після запуску X Money. Компанія поки не знайшла доказів успішного зламу акаунтів.
1 хвилина
Perplexity додала до ШІ-платформи гібридну обробку. Система розподіляє одне завдання між хмарними моделями та локальним ШІ на Mac залежно від даних.
2 хвилини
WhatsApp запускає нові функції безпеки для захисту акаунтів від несанкціонованого доступу. Користувачі зможуть встановлювати складніший пароль для двоетапної перевірки та додавати кілька ключів доступу. На Android також з’явиться більше інформації про дзвінки з невідомих номерів. WhatsApp ускладнює захоплення акаунтів Оновлення стосується кількох механізмів захисту, які WhatsApp використовує для підтвердження особи власника акаунта. Раніше двоетапна перевірка WhatsApp передбачала...
1 хвилина
Дослідження показало, що кожен третій опитаний користувач ШІ у США ділився з чатботом інформацією, яку приховував від близьких або лікарів. Водночас 53% респондентів не знали або не були впевнені, що розмови можуть використовувати для навчання ШІ, повідомляє DuckDuckGo. Спілкування з ШІ на особисті теми ШІ-чатботи стають простором для розмов на особисті теми. Результати опитування DuckDuckGo показують, що 32% користувачів довіряє чатботу інформацію, якою не ділиться з людьми. Серед...
2 хвилини
Дослідники Varonis виявили в Microsoft 365 Copilot Enterprise вразливість, яка дозволяла викрадати електронні адреси, паролі та інші дані після одного кліку. Спосіб обходу захисту їм фактично підказав сам Copilot. За даними Ars Technica, Microsoft обмежила вразливу функцію в лютому та представила додаткові виправлення. Як Copilot допоміг знайти власну вразливість Дослідники Varonis шукали спосіб змусити Copilot виконувати команди без додаткового підтвердження користувача. Зазвичай помічник...
2 хвилини
Китайська Z.ai представила GLM 5.3 — модель із відкритими вагами для програмування та пошуку вразливостей. За тестами компанії, вона наближається до моделей Anthropic та OpenAI. За даними WIRED, наразі доступ обмежили партнерами з безпеки, а повний запуск запланували через два тижні. GLM 5.3 шукатиме вразливості у програмному коді Z.ai оголосила про GLM 5.3 минулої п’ятниці. Компанія позиціонує її як потужну модель для автоматизації складних завдань із програмування та кібербезпеки. За...
2 хвилини
OpenAI провела серію реорганізацій протягом 2026 року, готуючись до потенційного IPO. Постійні кадрові зміни викликають невдоволення частини співробітників, повідомляє Financial Times. З OpenAI пішла низка топменеджерів Цього тижня про відхід оголосила директорка з доходів Деніз Дрессер. У грудні вона приєдналася до OpenAI, щоб відповідати за залучення корпоративних клієнтів. Раніше компанію залишили колишній фінансовий та операційний директор Бред Лайткеп і керівниця напряму етики Хлоя...
2 хвилини
OpenAI посилила контроль безпеки навколо неопублікованої моделі Astra та призупинила внутрішні роботи, які не відповідають новим вимогам. Як повідомляє Engadget з посиланням на допис компанії, причиною стали результати внутрішніх оцінок кібер-спроможностей моделі. Оцінки моделі Astra: agentic coding і зростання кібер-спроможностей За заявою OpenAI, внутрішні тести Astra показали суттєвий прогрес у двох напрямах: агентному програмуванні та кібербезпеці. За результатами цих оцінок компанія не...
2 хвилини
84% айтівців уже використовують або планують використовувати AI-інструменти у своїй роботі. Разом із популярністю генеративного ШІ зростає й кількість нових ризиків. Так, моделі здатні не лише пришвидшувати розробку, а й відтворювати вразливості, рекомендувати небезпечні залежності або генерувати помилки в логіці контролю доступу. Разом із Юрієм Гальчевським, CISO / ICT Risk Manager, HBJ розбирається, чого варто очікувати від згенерованого коду, як його перевіряти перед релізом і які практики...
7 хвилин
Європейські фінансові регулятори повідомили про зростання кількості шахрайських схем після повного запуску регламенту ЄС «Про ринки криптоактивів». За даними Financial Times, зловмисники користуються переходом клієнтів від неліцензованих криптокомпаній до нових сервісів і видають себе за біржі або державні органи. Шахраї маскуються під біржі та регуляторів Регламент ЄС «Про ринки криптоактивів» (MiCA) запровадив єдині правила роботи криптовалютних компаній у країнах ЄС. Після завершення...
1 хвилина

Виправити просто — підпишіться та отримуйте найкращі матеріали й тематичні добірки прямо на пошту.
Підписатися
Оберіть тему, яка вас цікавить, а ми надсилатимемо вам найважливіше за місяць, аби ви нічого не пропустили:


